Wie überprüfe ich den Browserverlauf auf dem WLAN-Router?
Die meisten WLAN-Router führen keine Liste der Websites, die du besuchst. Das Systemprotokoll in den Router-Einstellungen hält die Ereignisse des Routers selbst fest, etwa Neustarts, neu verbundene Geräte und Firmware-Updates. Eine Liste der Websites gibt es nur, wenn dein Router eine Verlaufsfunktion hat und diese eingeschaltet wurde oder wenn das DNS deines Netzwerks über einen Dienst läuft, der Protokolle führt.
Aktualisiert im November 2026: neu geschrieben auf Grundlage der Dokumentation der Router-Hersteller. Die Windows-Screenshots stammen aus unserem ursprünglichen Ratgeber.
- Im Router einloggen: Gib seine Adresse (steht auf dem Aufkleber, oft 192.168.0.1 oder 192.168.1.1) in einen Browser ein oder öffne die App des Routers.
- Such nach einer Verlaufsfunktion, nicht nach dem Systemprotokoll: „Insights“ bei TP-Link, „Web History“ bei ASUS, Smart Parental Controls bei Netgear. Die Tabelle weiter unten zeigt weitere Marken.
- Keine solche Funktion? Trag im Router als DNS einen Dienst ein, der Protokolle führt (NextDNS, Control D oder ein Pi-hole), und sieh dir dort das Abfrageprotokoll an.
- Du siehst Domainnamen, Geräte und Uhrzeiten. Einzelne Seiten, Suchanfragen und alles aus der Zeit, bevor die Protokollierung lief, siehst du nicht.
Speichert dein Router deinen Browserverlauf?
Meistens nicht, jedenfalls nicht in einer Form, die du lesen kannst. Ein Router leitet Datenverkehr weiter. Wohin der geht, muss er sich nicht merken, und die meisten tun das auch nicht. Google sagt das über seine eigenen Geräte ganz offen: Google Wifi und Nest Wifi „erfassen nicht, welche Websites du besuchst“. AVM schreibt, dass die Ereignisliste der FRITZ!Box keine „Meldungen, die von Programmen auf angeschlossenen Computern ausgelöst werden“, anzeigt.
Was Router tatsächlich führen, ist ein Systemprotokoll (System Log) oder Ereignisprotokoll (Event Log). Darin stehen Neustarts, Adressvergaben an Geräte, fehlgeschlagene Anmeldeversuche und Firmware-Updates. Genau dorthin schicken dich die meisten Anleitungen, und welche Websites jemand aufgerufen hat, erfährst du dort nicht.
Eine Liste der Websites bekommst du in drei Fällen:
- Dein Router hat eine Verlaufsfunktion, und jemand hat sie eingeschaltet (Kapitel 3).
- Das DNS deines Netzwerks läuft über einen Dienst, der die Abfragen protokolliert (Kapitel 4).
- Du nutzt eine Router-Firmware oder Firewall, die DNS protokolliert, etwa OpenWrt, pfSense oder OPNsense (Kapitel 5).
In allen drei Fällen bekommst du Domainnamen (youtube.com, nicht das Video), das Gerät und die Uhrzeit. Aus der Zeit, bevor die Protokollierung begann, taucht nichts auf. Was gestern war, kannst du also nur nachsehen, wenn das Protokoll da schon lief.
Was dein Internetanbieter sehen und speichern kann, ist eine andere Frage. Die Antwort findest du in Wie lange speichern Internetanbieter meinen Verlauf?
Bevor du loslegst: Router-Adresse finden und einloggen
Du brauchst drei Dinge: die Adresse des Routers, sein Admin-Passwort und ein Gerät, das mit seinem Netzwerk verbunden ist.
Adresse und Standardpasswort stehen meist auf einem Aufkleber am Router. Übliche Adressen sind 192.168.0.1 und 192.168.1.1, Xfinity-Gateways nutzen 10.0.0.1. Manche Marken akzeptieren statt der Zahlen auch einen Namen, etwa routerlogin.net (Netgear) oder asusrouter.com (ASUS). Hast du den Router von deinem Internetanbieter bekommen, steht das Passwort entweder auf dem Aufkleber oder in der App des Anbieters.
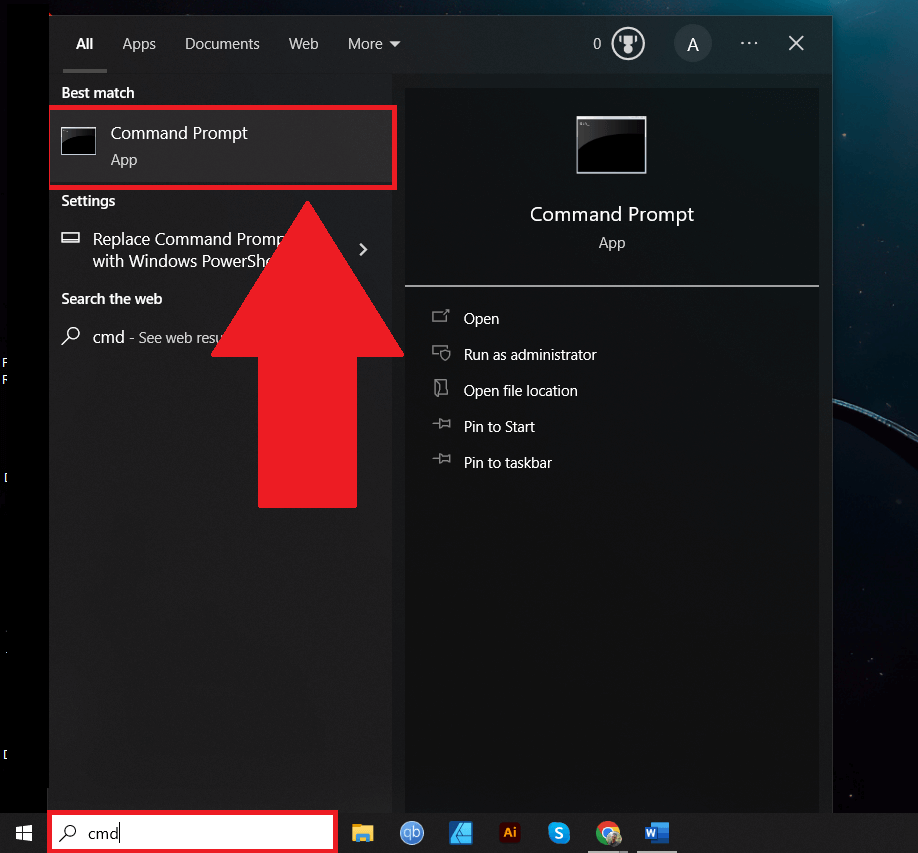
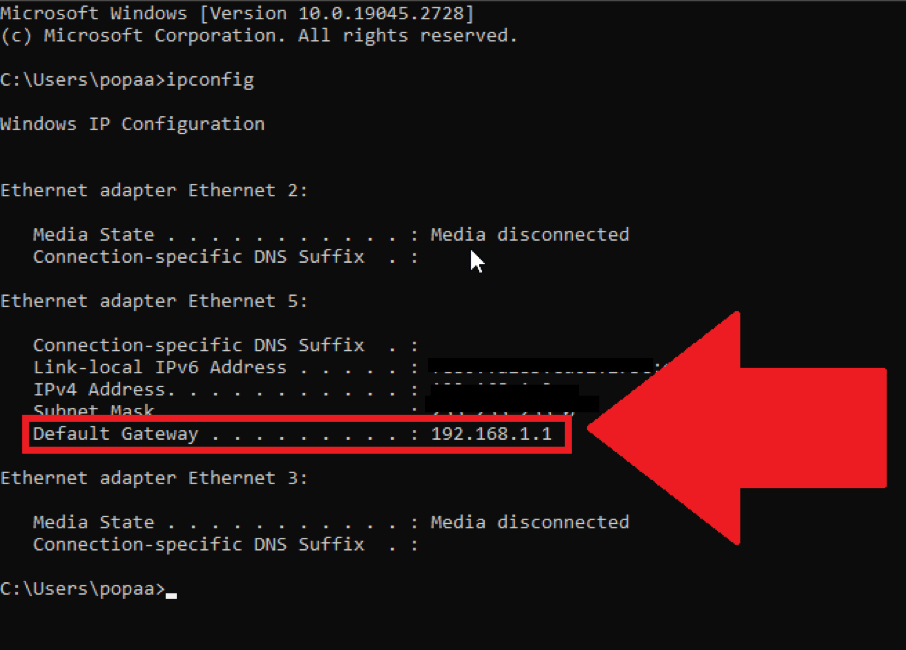
Router-Adresse unter Windows finden
Ist der Aufkleber weg, kennt dein Computer die Adresse trotzdem: Es ist das „Standardgateway“.


Auf dem Mac, Smartphone oder Linux-Rechner
- Mac: Apple-Menü > Systemeinstellungen > Netzwerk, klick auf WLAN (oder Ethernet), dann auf Details > TCP/IP. Die Adresse steht neben „Router“.
- iPhone oder iPad: Einstellungen > WLAN, tippe neben deinem Netzwerk auf die Infotaste. Die Adresse steht neben „Router“.
- Android: Öffne in den Einstellungen die Details des WLAN-Netzwerks und such nach „Gateway“ oder „Router“. Die Menünamen unterscheiden sich je nach Smartphone-Hersteller.
- Linux: Führe
ip routeaus. Die Adresse nach „default via“ ist der Router.
Einloggen
Gib die Adresse in die Adresszeile deines Browsers ein und melde dich mit dem Admin-Passwort an. Hast du es geändert und weißt es nicht mehr, gilt nach einem Zurücksetzen auf Werkseinstellungen wieder das Passwort vom Aufkleber. Dabei werden aber auch dein WLAN-Name, dein WLAN-Passwort und alle anderen Einstellungen gelöscht.
Manche Systeme haben gar keine Weboberfläche: Netzwerke von eero „können nur über die mobile App verwaltet werden“, der Starlink-Router „hat kein Administratorportal“, und Google Nest Wifi verwaltest du in der Google Home App. Viele andere Marken bieten zusätzlich zur Weboberfläche eine App (TP-Link Tether und Deco, ASUS Router, Netgear Nighthawk und Orbi).
Den Verlauf im Router selbst prüfen – Marke für Marke
Lass das Systemprotokoll links liegen und such stattdessen nach einer Kindersicherung oder einer „Insights“-Funktion. Wo es so etwas gibt, musst du es meist erst einschalten, und es erfasst nur die Zeit ab diesem Moment.
TP-Link
Bei Archer-Routern legst du unter Advanced > Parental Controls ein Profil für eine Person an und fügst ihre Geräte hinzu. In der Spalte Insights siehst du dann „die besuchten Websites und die online verbrachte Zeit für jeden der letzten 7 Tage“, und über History öffnest du die vollständige Liste. TP-Link weist darauf hin, dass die private MAC-Adresse des Geräts ausgeschaltet sein muss, „andernfalls greift die Kindersicherung nicht“.
Deco-Mesh-Systeme und neuere Router nutzen HomeShield in der Deco- oder Tether-App. TP-Link verspricht „detaillierte Statistiken zur Internetnutzung deiner Kinder“; manche Funktionen setzen den Tarif Advanced Parental Controls voraus (ab 2,99 $ im Monat).
ASUS
Logg dich in die Weboberfläche ein und öffne Adaptive QoS > Web History (bei neuerer Firmware Parental Controls > Web History). Die Funktion ist ab Werk ausgeschaltet. Sobald sie läuft, „zeigt die Seite den Surfverlauf aller Clients“. Du kannst ein einzelnes Gerät auswählen, die Liste exportieren oder leeren. Schau vorher in die technischen Daten deines Modells: Nicht jeder ASUS-Router hat diese Funktion.
Netgear
Die Weboberfläche (routerlogin.net, bei Orbi orbilogin.com) hat unter ADVANCED > Administration > Logs ein Protokoll. Laut Netgears Handbüchern werden dort die aufgerufenen Websites festgehalten. Der Support-Artikel ist da zurückhaltender: „Protokolleinträge werden nur angezeigt, wenn die Schlüsselwortsperre aktiviert ist“, für den vertrauenswürdigen Benutzer wird nichts protokolliert, und das Protokoll fasst höchstens 256 Einträge.
Eine echte Liste gibt es bei Netgear mit dem kostenpflichtigen Dienst Smart Parental Controls. Mit dem Premium-Tarif zeigt die Orbi-App sie unter Parental Controls > Profil > History > Visited. Netgear Armor, das Sicherheitsabo, listet nur Bedrohungen auf, die es blockiert hat.
Linksys
Geh in der Weboberfläche auf Troubleshooting > Logs und schalte die Protokollierung ein. Das Outgoing Log zeigt für jedes Gerät die lokale IP-Adresse zusammen mit der „Ziel-URL oder IP-Adresse“ und dem Port. Linksys bezeichnet es als temporäres Protokoll, und du kannst es mit der Schaltfläche Clear leeren.
Marken ohne Websiteverlauf
Bei eero Plus siehst du, wie viele Scans und Blockierungen es gab, aber keine Liste der Websites. Google Wifi und Nest Wifi zeigen, wie viel Datenvolumen jedes Gerät verbraucht hat, aber nicht, wohin die Daten gingen. Die Gateway-Seite von Xfinity meldet Versuche, die Regeln deiner Kindersicherung zu umgehen, die App von Verizon zeigt die Onlinezeit pro Profil, und der Smart Home Manager von AT&T bietet Profile, Pausen und Zeitlimits. Auch FRITZ!Box-, Starlink- und Keenetic-Router protokollieren keine Websites, wobei Keenetic immerhin zeigen kann, welche Apps ein Gerät genutzt hat. Für all diese Router bleibt dir die DNS-Protokollierung.
Eine Stolperfalle gibt es bei jeder Marke: Smartphones und Laptops nutzen oft eine private (zufällige) WLAN-Adresse. Deshalb kann ein Gerät unter einem unbekannten Namen auftauchen oder nach einer Weile als neues Gerät erscheinen.
Keine Verlaufsfunktion? DNS für das ganze Netzwerk protokollieren
Bevor ein Gerät eine Website öffnet, fragt es per DNS die Adresse der Website ab. Schickt dein Router diese Abfragen an einen Dienst, der ein Protokoll führt, bekommst du eine Liste der Domainnamen für jedes Gerät im Netzwerk. Die Einstellung findest du in den Internet- oder DHCP-Einstellungen des Routers, meist unter der Bezeichnung DNS-Server.
- NextDNS: online, kostenlos bis 300.000 Abfragen im Monat. Du legst fest, wie lange die Protokolle gespeichert werden, „von einer Stunde bis zu zwei Jahren“, oder schaltest sie ab. Über dem Gratis-Limit beantwortet NextDNS weiterhin Abfragen, arbeitet dann aber wie ein gewöhnlicher DNS-Dienst.
- Control D: online und kostenpflichtig, mit 14-tägiger Testphase. Die einzelnen Abfragen (Rohdaten) werden auf der Stufe „Full Analytics“ bis zu 1 Monat lang gespeichert.
- Pi-hole: kostenlose Software, die du zu Hause auf einem Raspberry Pi oder einem anderen kleinen Rechner betreibst. Im Query Log steht jede einzelne Abfrage; die Datenbank speichert sie standardmäßig 91 Tage lang. Im Router stellst du ein, dass er den Pi-hole als DNS-Server an die Geräte verteilt.
- AdGuard Home: dasselbe Prinzip wie Pi-hole. Das Abfrageprotokoll wird standardmäßig 90 Tage aufbewahrt; einstellen lässt sich ein Zeitraum von einer Stunde bis zu einem Jahr.
- OpenDNS Home: kostenlos mit Konto. Die Statistiken pro Netzwerk listen Domains auf, keine vollständigen URLs (Reporting FAQ). Bei kostenlosen Konten, die etwa einen Monat lang keinen Bericht erzeugen, speichert OpenDNS keine Daten mehr, und Nutzer im Cisco-Forum haben von leeren Statistiken berichtet. Prüf also, ob wirklich etwas aufgezeichnet wird, bevor du dich darauf verlässt.
Auch Cloudflare Zero Trust protokolliert DNS-Abfragen, im kostenlosen Tarif 24 Stunden lang. Das einfachere 1.1.1.1 for Families filtert zwar, bietet dir aber kein Protokoll, das du einsehen kannst.
Zwei Dinge solltest du wissen, bevor du das einrichtest. Das Protokoll liegt dann beim DNS-Dienst. Such dir also einen aus, dessen Datenschutzerklärung du das Surfverhalten deines ganzen Haushalts anvertrauen würdest. Und es erfasst nur Geräte, die das DNS des Routers nutzen (Kapitel 6 nennt die, bei denen das nicht der Fall ist).
Für Technikversierte: Firmware, Firewalls und Paketmitschnitte
Läuft auf deinem Router OpenWrt, schaltest du die Abfrageprotokollierung von dnsmasq ein (option logqueries '1' in /etc/config/dhcp) und liest die Einträge mit logread. Laut der Dokumentation von OpenWrt enthält das Protokoll die IP-Adresse des anfragenden Geräts. Das Systemprotokoll ist ein kleiner Ringpuffer im Arbeitsspeicher. Wenn du mehr als die letzten paar Stunden behalten willst, leite es auf einen externen Speicher um.
Bei pfSense trägst du in den benutzerdefinierten Optionen (Custom options) des DNS Resolvers server: und log-queries: yes ein und liest das Ergebnis unter Status > System Logs > System > DNS Resolver. OPNsense hat unter Reporting > Unbound DNS einen fertigen Bericht, der zeigt, welcher Client welche Domain abgefragt hat; die Daten werden „insgesamt 7 Tage lang auf dem System aufbewahrt“.
Der andere Weg führt über Wireshark. Es zeigt DNS-Abfragen und den Namen der Website in der ersten Nachricht einer HTTPS-Verbindung (die SNI). Im WLAN zeichnet ein Laptop allerdings nur seinen eigenen Datenverkehr auf: Im Wireshark-Wiki heißt es, dass Pakete von und zu anderen Geräten in einem geschützten Netzwerk „vom Adapter nicht entschlüsselt werden können“. Um andere Geräte zu sehen, musst du direkt auf dem Router mitschneiden oder an einem Switch-Port, der den Datenverkehr des Routers spiegelt.
Was der Router-Verlauf nicht zeigen kann
Selbst mit eingeschalteter Protokollierung bleibt vieles verborgen.
- Seiten, Suchanfragen und Inhalte. HTTPS verschlüsselt alles, was nach dem Domainnamen kommt. Du siehst youtube.com, aber nicht das Video, und google.com, aber nicht die Suche.
- Wie lange jemand auf einer Website war. Ein Protokoll zeigt Abfragen, keine Besuche. Apps, Updates und Werbenetzwerke stellen im Hintergrund Abfragen. Eine Domain im Protokoll heißt also nicht, dass ein Mensch sie aufgerufen hat.
- Verschlüsseltes DNS. Firefox schaltet DNS über HTTPS für Desktop-Nutzer in den USA und einigen anderen Ländern standardmäßig ein, Chrome und Edge wechseln zu verschlüsseltem DNS, wenn dein DNS-Anbieter es unterstützt, und Android steigt automatisch auf verschlüsseltes DNS um, wo es möglich ist. Stellt jemand selbst einen verschlüsselten DNS-Server ein, landen seine Abfragen gar nicht erst im Protokoll deines Routers. Die Firefox-Voreinstellung (nicht aber eine selbst getroffene Einstellung des Nutzers) kann ein Netzwerk abschalten, indem es die Canary-Domain use-application-dns.net blockiert; Pi-hole macht das von Haus aus.
- iCloud Privat-Relay. Auf iPhones, iPads und Macs mit eingeschaltetem Privat-Relay ist DNS verschlüsselt, und der Safari-Datenverkehr wird über Relay-Server umgeleitet. Apple erlaubt Netzwerken, das zu blockieren, indem sie mask.icloud.com und mask-h2.icloud.com nicht auflösen; der Nutzer bekommt dann einen Hinweis angezeigt.
- Encrypted Client Hello. Chrome und Firefox verbergen den Namen der Website inzwischen im HTTPS-Handshake, sofern die Website das unterstützt, was viele Cloudflare-Websites tun. Ein Paketmitschnitt sieht dann nur cloudflare-ech.com. Ein DNS-Protokoll zeigt die Domain trotzdem, wenn die Abfrage selbst nicht verschlüsselt war.
- VPNs und Tor. Der Router sieht eine Verbindung zu einem VPN-Server oder ins Tor-Netzwerk, aber nichts über die Websites dahinter.
- Mobile Daten. Ein Smartphone im 4G- oder 5G-Netz läuft überhaupt nicht über deinen Router.
Private Fenster und Inkognitofenster verbergen nichts vor dem Netzwerk. Auf Googles eigener Hilfeseite steht, dass Organisationen, die dein Netzwerk verwalten, „deine Aktivitäten im Inkognitomodus möglicherweise sehen können“. Stehst du auf der anderen Seite, lies Kann der WLAN-Besitzer sehen, welche Websites ich besucht habe?
Das Surfverhalten anderer prüfen: Was das Gesetz sagt
Die Protokolle des eigenen Netzwerks zu lesen ist das eine, andere Menschen zu überwachen etwas anderes. Das hier ist keine Rechtsberatung, und die Regeln unterscheiden sich je nach Land und Bundesstaat. Grob gilt aber Folgendes.
- USA: Der Wiretap Act, das US-Bundesgesetz gegen das Abhören, stellt das vorsätzliche Abfangen elektronischer Kommunikation unter Strafe, außer wenn „eine der an der Kommunikation beteiligten Parteien vorher eingewilligt hat“. Manche Bundesstaaten verlangen die Einwilligung aller Beteiligten. Zu Eltern und minderjährigen Kindern hält ein Bericht des Congressional Research Service (des wissenschaftlichen Dienstes des US-Kongresses) fest, dass „einige wenige Gerichte eine Ausnahme der ‚stellvertretenden Einwilligung‘ anerkennen“. Einige Bundesstaaten haben eigene Regeln für Arbeitgeber; New York zum Beispiel schreibt einen schriftlichen Hinweis bei der Einstellung vor, bevor Arbeitgeber die Internetnutzung ihrer Beschäftigten überwachen dürfen.
- Vereinigtes Königreich: Der Investigatory Powers Act nimmt die Person, die ein privates Netzwerk kontrolliert, von der Strafbarkeit aus. Die Menschen, deren Kommunikation abgefangen wurde, können aber trotzdem klagen (Abschnitt 8), und Unternehmen müssen sich in angemessener Weise bemühen, alle Nutzer des Systems zu informieren. Die britische Datenschutzbehörde ICO fordert Arbeitgeber in ihrem Leitfaden zur Überwachung am Arbeitsplatz von 2023 auf, ihre Beschäftigten „über Art, Umfang und Gründe der Überwachung“ zu informieren.
- Europäische Union: Die DSGVO (GDPR) gilt nicht für ausschließlich persönliche oder familiäre Tätigkeiten. Am Arbeitsplatz gilt sie sehr wohl, und die Datenschutzbehörden der EU (damals die Artikel-29-Datenschutzgruppe, Article 29 Working Party) schrieben 2017, dass eine Einwilligung dort „höchst unwahrscheinlich“ eine gültige Rechtsgrundlage sei und dass es besser sei, Websites zu sperren, als alles zu überwachen.
In der Familie oder in einem gemeinsam genutzten Netzwerk ist es am einfachsten, allen Bescheid zu sagen, dass das Netzwerk protokolliert, welche Websites abgefragt werden. Bei Kindern bringt ein Filter, der blockiert, was sie nicht sehen sollen, oft mehr als ein Protokoll, das du hinterher liest.
Router-Verlauf löschen
Wo ein Router einen Verlauf führt, gibt es auch eine Schaltfläche zum Löschen: Clear bei ASUS Web History, Clear Log bei Netgear, Clear in den Logs von Linksys. Bei der FRITZ!Box kannst du die Liste unter System > Ereignisse löschen, und auch ein Neustart leert sie. Das Protokoll von OpenWrt verschwindet, sobald der Router neu startet.
DNS-Dienste speichern ihre Protokolle in deinem Konto: Lösch sie dort oder verkürze die Speicherdauer (bei NextDNS geht das bis auf eine Stunde herunter, bei Pi-hole und AdGuard Home kannst du den Zeitraum festlegen oder das Protokoll abschalten).
Wenn du den Router-Verlauf löschst, bleiben der Verlauf deines Browsers und das, was dein Internetanbieter speichert, unberührt. Um beides geht es in Wie kann ich meinen WLAN-Verlauf löschen?
Häufig gestellte Fragen
Einige fanden die Antworten auf diese Fragen hilfreich
Kann der WLAN-Besitzer meinen Inkognito-Verlauf sehen?
Nur die Domainnamen, und auch die nur, wenn der Router oder der DNS-Dienst des Netzwerks sie protokolliert. Der Inkognitomodus sorgt dafür, dass auf deinem eigenen Gerät kein Verlauf entsteht; vor dem Netzwerk verbirgt er nichts. Mehr dazu in Kann der WLAN-Besitzer sehen, welche Websites ich besucht habe?
Speichert mein Router meine Google-Suchen?
Nein. Suchanfragen laufen verschlüsselt über HTTPS, ein Router- oder DNS-Protokoll zeigt also höchstens, dass ein Gerät google.com abgefragt hat, aber nicht, wonach gesucht wurde.
Kann ich den Router-Verlauf auf dem Smartphone ansehen?
Ja, wenn dein Router eine Verlaufsfunktion hat: Öffne seine App (TP-Link Tether oder Deco, ASUS Router, Netgear Orbi oder Nighthawk) oder gib die Adresse des Routers im Browser deines Smartphones ein. Die Apps von eero und Google Nest Wifi zeigen keinen Websiteverlauf.
Wie weit reicht der Router-Verlauf zurück?
Nur bis zu dem Moment, in dem die Protokollierung eingeschaltet wurde. TP-Link Insights umfasst die letzten 7 Tage, das Protokoll von Netgear fasst 256 Einträge, Pi-hole speichert standardmäßig 91 Tage und NextDNS je nach Einstellung bis zu zwei Jahre.
Kann mein Internetanbieter meinen Browserverlauf sehen?
Er sieht die Domains, mit denen du dich verbindest, außer du nutzt verschlüsseltes DNS und ein VPN. Außerdem verpflichten manche Länder Anbieter dazu, Verbindungsdaten aufzubewahren. Mehr dazu in Wie lange speichern Internetanbieter meinen Verlauf?
Kann jemand meine Nachrichten sehen, wenn ich sein WLAN nutze?
Nein. iMessage, WhatsApp, Signal und die meisten anderen Messenger verschlüsseln Nachrichten, der WLAN-Besitzer sieht also höchstens, dass sich die App verbunden hat. Mehr dazu in Kann jemand deine Nachrichten sehen, wenn du sein WLAN nutzt?