Wi-Fi Router’da Gezinti Geçmişi Nasıl Kontrol Edilir?
Çoğu Wi-Fi router (modem) ziyaret ettiğiniz web sitelerinin listesini tutmaz. Router ayarlarındaki sistem günlüğü (System Log), modemin kendi olaylarını kaydeder: yeniden başlatmalar, ağa katılan cihazlar, yazılım (firmware) güncellemeleri gibi. Site listesi ancak router’ınızda bir geçmiş özelliği varsa ve bu özellik açılmışsa ya da ağınızın DNS sorguları kayıt tutan bir servis üzerinden gidiyorsa oluşur.
Kasım 2026 güncellemesi: Rehber, router üreticilerinin kendi belgeleri esas alınarak baştan yazıldı. Windows ekran görüntüleri ilk rehberimizden.
- Router’a giriş yapın: Adresini (etikette yazar, genellikle 192.168.0.1 ya da 192.168.1.1) tarayıcıya yazın veya router’ın uygulamasını açın.
- Sistem günlüğüne değil, bir geçmiş özelliğine bakın: TP-Link’te “Insights”, ASUS’ta “Web History”, Netgear’da Smart Parental Controls. Diğer markalar aşağıdaki tabloda.
- Böyle bir özellik yok mu? Router’ın DNS ayarını kayıt tutan bir servise (NextDNS, Control D ya da bir Pi-hole) yönlendirin ve o servisin sorgu günlüğüne bakın.
- Alan adlarını, cihazları ve saatleri görürsünüz. Sayfaları, aramaları ya da kayıt açılmadan önceki hiçbir şeyi göremezsiniz.
Router (Modem) Gezinti Geçmişini Saklar mı?
Genellikle hayır; en azından okuyabileceğiniz bir biçimde saklamaz. Bir router (modem) trafiği yalnızca iletir. Bu trafiğin nereye gittiğini hatırlaması gerekmez ve çoğu da hatırlamaz. Google bunu kendi ürünleri için açık açık söylüyor: Google Wifi ve Nest Wifi “ziyaret ettiğiniz web sitelerini takip etmez”. AVM de FRITZ!Box olay günlüğünün “bağlı bilgisayarlardaki programların tetiklediği mesajları” göstermediğini yazıyor.
Router’ların gerçekten tuttuğu şey, sistem günlüğü ya da olay günlüğüdür (Event Log). Burada yeniden başlatmalar, IP adresi alan cihazlar, başarısız giriş denemeleri ve firmware güncellemeleri yer alır. Rehberlerin çoğu sizi bu günlüğe yönlendirir, ama kimin hangi siteyi açtığını buradan öğrenemezsiniz.
Site listesi üç durumda ortaya çıkar:
- Router’ınızda bir geçmiş özelliği var ve biri onu açmış (3. bölüm).
- Ağınızın DNS sorguları, bu sorguları kaydeden bir servisten geçiyor (4. bölüm).
- DNS kaydı tutan bir router yazılımı ya da güvenlik duvarı kullanıyorsunuz; örneğin OpenWrt, pfSense veya OPNsense (5. bölüm).
Her durumda göreceğiniz şey alan adı (videonun kendisi değil, youtube.com), cihaz ve saattir. Kayıt başlamadan önceki zamana ait hiçbir şey görünmez; yani kayıt zaten açık değilse dünü geriye dönüp göremezsiniz.
İnternet servis sağlayıcınızın neleri görüp sakladığı ayrı bir konu; onu İnternet sağlayıcıları geçmişimi ne kadar süre saklar? yazısında yanıtladık.
Başlamadan Önce: Router'ın Adresini Bulun ve Giriş Yapın
Üç şeye ihtiyacınız var: router’ın adresi, yönetici (admin) şifresi ve router’ın ağına bağlı bir cihaz.
Adres ve varsayılan şifre genellikle router’ın üzerindeki etikette yazar. Yaygın adresler 192.168.0.1 ve 192.168.1.1’dir; Xfinity ağ geçitleri 10.0.0.1’i kullanır. Bazı markalar sayı yerine bir ad da kabul eder, örneğin routerlogin.net (Netgear) veya asusrouter.com (ASUS). Router’ı internet sağlayıcınız verdiyse şifre etikette ya da sağlayıcının uygulamasında olabilir.
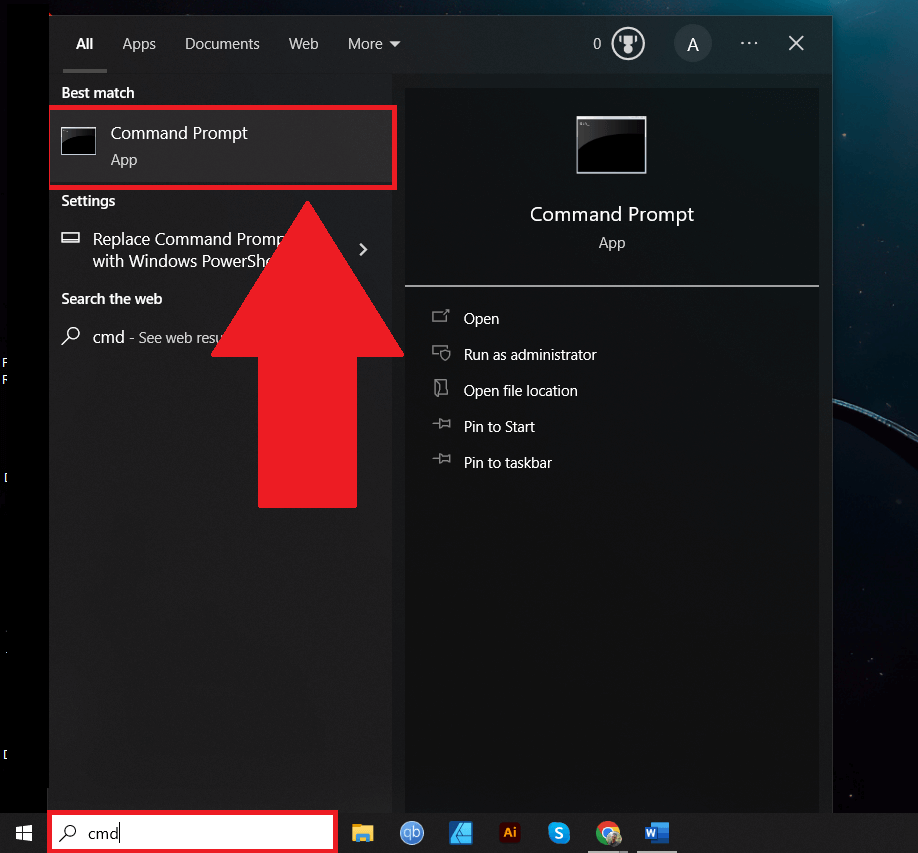
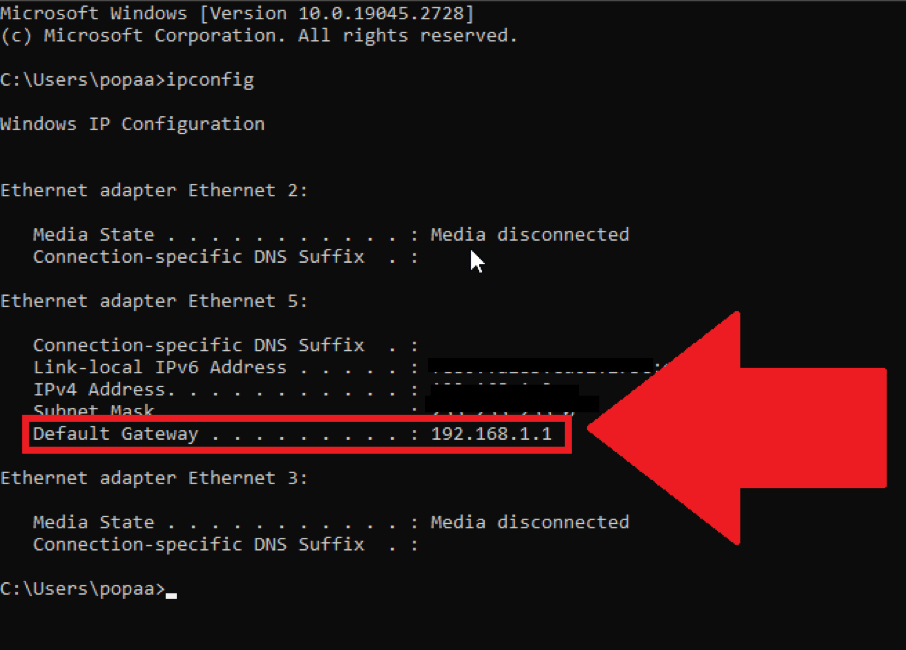
Windows’ta router’ın adresini bulun
Etiket yoksa adresi bilgisayarınız biliyor: “Varsayılan Ağ Geçidi” olarak görünen adres budur.


Mac, telefon veya Linux bilgisayarda
- Mac: Apple menüsü > Sistem Ayarları > Ağ yolunu izleyin, Wi-Fi’ye (ya da Ethernet’e) tıklayın, ardından Ayrıntılar > TCP/IP’yi açın. Adres, Yönlendirici satırının yanında yazar.
- iPhone veya iPad: Ayarlar > Wi-Fi’ye gidin ve ağınızın yanındaki bilgi düğmesine dokunun. Adres, Yönlendirici satırının yanında yazar.
- Android: Ayarlar’da Wi-Fi ağının ayrıntılarını açın ve Ağ geçidi ya da Yönlendirici satırını arayın. Menü adları telefon üreticisine göre değişir.
- Linux:
ip routekomutunu çalıştırın. “default via” ifadesinden sonra gelen adres router’ınızın adresidir.
Giriş yapın
Adresi tarayıcınızın adres çubuğuna yazın ve yönetici şifresiyle oturum açın. Şifreyi değiştirip unuttuysanız fabrika ayarlarına sıfırlama etiketteki şifreyi geri getirir; ama Wi-Fi adınızı, şifrenizi ve diğer bütün ayarları da siler.
Bazı sistemlerin hiç web arayüzü yoktur. eero ağları “yalnızca mobil uygulamayla yönetilebilir”, Starlink router’ının “yönetici portalı yoktur”, Google Nest Wifi ise Google Home uygulamasından yönetilir. Diğer pek çok markanın web arayüzünün yanında bir uygulaması da vardır (TP-Link Tether ve Deco, ASUS Router, Netgear Nighthawk ve Orbi).
Router'ın Kendi Geçmişine Bakın: Marka Marka
Sistem günlüğünü boş verin; onun yerine bir ebeveyn denetimi ya da “insights” (içgörüler) özelliği arayın. Böyle bir özellik varsa genellikle önce açılması gerekir ve yalnızca açıldığı andan sonrasını kapsar.
TP-Link
Archer router’larda Advanced > Parental Controls altında bir kişi için profil oluşturun ve o kişinin cihazlarını ekleyin. Ardından Insights sütunu “son 7 günün herhangi birinde ziyaret edilen web sitelerini ve çevrimiçi geçirilen süreyi” gösterir; History ise listenin tamamını açar. TP-Link bir de uyarıyor: Cihazdaki özel MAC adresi (Private MAC Address) kapatılmalı, “aksi halde ebeveyn denetimi devreye girmez”.
Deco mesh sistemleri ve yeni router’lar, Deco ya da Tether uygulamasındaki HomeShield’i kullanır. TP-Link “çocuklarınızın internet kullanımına dair ayrıntılı istatistikler” vaat ediyor; bazı özellikler için Advanced Parental Controls planı gerekiyor (ayda 2,99 $’dan başlayan fiyatlarla).
ASUS
Web arayüzüne giriş yapın ve Adaptive QoS > Web History’yi açın (yeni firmware’lerde Parental Controls > Web History). Özellik varsayılan olarak kapalıdır. Açıldığında “sayfa tüm istemcilerin web gezinti geçmişini gösterir”. Tek bir cihaz seçebilir, listeyi dışa aktarabilir ya da temizleyebilirsiniz. Önce modelinizin teknik özelliklerine bakın: Her ASUS router’da bu özellik yok.
Netgear
Web arayüzünde (routerlogin.net, Orbi için orbilogin.com) ADVANCED > Administration > Logs altında bir günlük var. Netgear kılavuzları bunu, eriştiğiniz web sitelerinin kaydı olarak tanımlıyor. Destek makalesi ise daha temkinli: “Günlük kayıtları yalnızca anahtar kelime engelleme açıkken görüntülenir”, güvenilir kullanıcı (trusted user) için hiçbir şey kaydedilmez ve günlük en fazla 256 kayıt tutar.
Gerçek bir liste için Netgear, Smart Parental Controls hizmetini satıyor. Premium planda bu liste Orbi uygulamasında Parental Controls > profile > History > Visited altında görünür. Netgear’ın güvenlik aboneliği Netgear Armor ise yalnızca engellediği tehditleri listeler.
Linksys
Web arayüzünde Troubleshooting > Logs’a gidin ve günlüğü açın. Outgoing Log (giden trafik günlüğü), her cihazın yerel IP adresini “hedef URL ya da IP adresi” ve port numarasıyla birlikte listeler. Linksys bunu geçici bir günlük olarak tanımlıyor; bir de Clear (temizle) düğmesi var.
Site geçmişi olmayan markalar
eero Plus site listesi değil, tarama ve engelleme sayılarını gösterir. Google Wifi ve Nest Wifi her cihazın ne kadar veri kullandığını gösterir, nereye bağlandığını değil. Xfinity’nin ağ geçidi sayfası ebeveyn denetimi kurallarınızı aşma girişimlerini bildirir, Verizon’un uygulaması profil başına çevrimiçi süreyi gösterir, AT&T’nin Smart Home Manager’ı ise profiller, duraklatma ve süre sınırları sunar. FRITZ!Box, Starlink ve Keenetic router’lar da siteleri kaydetmez; yalnız Keenetic bir cihazın hangi uygulamaları kullandığını gösterebilir. Bunların hepsinde DNS kaydına başvurun.
Marka hangisi olursa olsun, çoğu kişinin kafasını karıştıran bir nokta var: Telefonlar ve dizüstü bilgisayarlar çoğu zaman özel (rastgele) bir Wi-Fi adresi kullanır. Bu yüzden bir cihaz tanımadığınız bir adla ya da bir süre sonra yeni bir cihazmış gibi görünebilir.
Geçmiş Özelliği Yok mu? Tüm Ağ İçin DNS Kaydı Tutun
Bir cihaz bir web sitesini açmadan önce sitenin adresini DNS ile sorgular. Router’ınız bu sorguları kayıt tutan bir servise gönderirse ağdaki her cihaz için bir alan adı listesi elde edersiniz. Bu ayar router’ın internet ya da DHCP ayarlarındadır ve genellikle “DNS sunucusu” (DNS server) diye geçer.
- NextDNS: çevrimiçi bir servis; ayda 300.000 sorguya kadar ücretsiz. Kayıtların saklanma süresini siz belirlersiniz, “bir saatten iki yıla kadar”; isterseniz kaydı kapatabilirsiniz. Ücretsiz limit aşılınca sorguları yanıtlamaya devam eder, ama sıradan bir DNS servisi gibi çalışır.
- Control D: çevrimiçi ve ücretli, 14 günlük deneme süresi var. Ham sorgu kayıtları “Full Analytics” seviyesinde 1 aya kadar saklanır.
- Pi-hole: evde bir Raspberry Pi’de ya da başka küçük bir bilgisayarda çalıştırdığınız ücretsiz bir yazılım. Query Log ekranı her sorguyu gösterir; veritabanı bunları varsayılan olarak 91 gün saklar. Router’ı, DNS sunucusu olarak Pi-hole’u dağıtacak şekilde ayarlarsınız.
- AdGuard Home: Pi-hole ile aynı mantıkta çalışır. Sorgu günlüğü varsayılan olarak 90 gün tutulur; bu süre bir saat ile bir yıl arasında ayarlanabilir.
- OpenDNS Home: hesap açarak ücretsiz kullanılır. Ağ başına istatistikleri tam URL’leri değil, alan adlarını listeler (Reporting FAQ). OpenDNS, yaklaşık bir ay boyunca rapor oluşturmayan ücretsiz hesapların verilerini saklamayı bırakıyor; Cisco’nun forumunda da boş istatistik gördüğünü bildiren kullanıcılar var. Bu yüzden ona güvenmeden önce gerçekten kayıt tuttuğundan emin olun.
Cloudflare’in Zero Trust planı da DNS kaydı tutar; ücretsiz planda 24 saat boyunca. Daha basit olan 1.1.1.1 for Families filtreleme yapar ama bakabileceğiniz bir kayıt sunmaz.
Kurmadan önce bilmeniz gereken iki şey var. Kayıtlar artık DNS servisinde durur; bu yüzden evinizdeki gezinti verilerini gizlilik politikasına emanet edebileceğiniz bir servis seçin. Ayrıca bu yöntem yalnızca router’ın DNS’ini kullanan cihazları kapsar (kullanmayanlar 6. bölümde).
Teknik Kullanıcılar İçin: Firmware, Güvenlik Duvarları ve Paket Yakalama
Router’ınızda OpenWrt çalışıyorsa dnsmasq’ın sorgu kaydını açın (option logqueries '1' satırını /etc/config/dhcp dosyasına ekleyerek) ve kayıtları logread ile okuyun. OpenWrt’nin belgelerine göre kayıtta sorguyu yapan IP adresi de yer alır. Sistem günlüğü bellekte tutulan küçük bir halka arabellektir (ring buffer); son birkaç saatten fazlasını saklamak istiyorsanız günlüğü harici bir depolama birimine gönderin.
pfSense’te DNS Resolver’ın özel seçeneklerine (custom options) server: ve log-queries: yes satırlarını ekleyin, ardından Status > System Logs > System > DNS Resolver’a bakın. OPNsense’te Reporting > Unbound DNS altında, hangi istemcinin hangi alan adını sorguladığını gösteren hazır bir rapor var; veriler “sistemde toplam 7 gün boyunca tutulur”.
Diğer yol Wireshark. DNS sorgularını ve bir HTTPS bağlantısının ilk mesajındaki site adını (SNI) gösterir. Ancak Wi-Fi’de bir dizüstü bilgisayar yalnızca kendi trafiğini yakalar: Wireshark’ın wiki’si, korumalı bir ağda diğer cihazlara giden ve onlardan gelen paketlerin “şifresinin adaptör tarafından çözülemeyeceğini” belirtiyor. Diğer cihazları görmek için yakalamayı router’ın kendisinde ya da router’ın trafiğini yansıtan bir switch portunda yapmanız gerekir.
Router Geçmişinin Gösteremedikleri
Kayıt açık olsa bile pek çok şey görünmez kalır.
- Sayfalar, aramalar ve içerik. HTTPS, alan adından sonraki her şeyi şifreler. youtube.com’u görürsünüz ama videoyu göremezsiniz; google.com’u görürsünüz ama aramayı göremezsiniz.
- Birinin bir sitede ne kadar kaldığı. Kayıt ziyaretleri değil, sorguları gösterir. Uygulamalar, güncellemeler ve reklam ağları arka planda sorgu yapar; yani kayıtta bir alan adının görünmesi, birinin o siteyi açtığı anlamına gelmez.
- Şifreli DNS. Firefox, ABD’de ve bazı başka ülkelerde masaüstü kullanıcıları için HTTPS üzerinden DNS’i varsayılan olarak açar; Chrome ve Edge, DNS sağlayıcınız destekliyorsa şifreli DNS’e geçer; Android ise mümkün olduğunda bağlantıyı kendiliğinden şifreli DNS’e yükseltir. Biri kendi şifreli DNS sunucusunu ayarlarsa sorguları router’ınızın kaydına hiç uğramaz. Bir ağ, kanarya alan adı (canary domain) use-application-dns.net’i engelleyerek Firefox’un varsayılan ayarını (kullanıcının kendi tercihini değil) devre dışı bırakabilir; Pi-hole bunu ek bir ayar gerektirmeden yapar.
- iCloud Özel Geçiş (Private Relay). Özel Geçiş’in açık olduğu iPhone, iPad ve Mac’lerde DNS şifrelenir ve Safari trafiği aracı sunucular üzerinden iletilir. Apple, ağların bunu mask.icloud.com ve mask-h2.icloud.com adlarını çözümlemeyi reddederek engellemesine izin veriyor; bu durumda kullanıcı bir uyarı görür.
- Encrypted Client Hello. Chrome ve Firefox artık bunu destekleyen sitelerde HTTPS el sıkışmasındaki site adını gizliyor; Cloudflare’deki pek çok site de destekliyor. Bu durumda paket yakalama yalnızca cloudflare-ech.com’u görür. Sorgunun kendisi şifrelenmemişse DNS kaydı alan adını yine de gösterir.
- VPN’ler ve Tor. Router bir VPN sunucusuna ya da Tor ağına giden bir bağlantı görür; arkasındaki siteler hakkında ise hiçbir şey görmez.
- Mobil veri. 4G ya da 5G kullanan bir telefon router’ınızdan hiç geçmez.
Özel ve gizli pencereler ağdan hiçbir şey gizlemez. Google’ın kendi yardım sayfası, ağınızı yöneten kuruluşların “Gizli moddaki etkinliğinizi görebileceğini” söylüyor. Bu işin öbür tarafındaysanız Wi-Fi sahibi ziyaret ettiğim siteleri görebilir mi? yazısına göz atın.
Başkasının Gezinti Geçmişine Bakmak: Hukuk Ne Diyor?
Kendi ağınızın kayıtlarına bakmak başka, başkalarını izlemek başka. Bu bir hukuki tavsiye değildir ve kurallar ülkeden ülkeye, eyaletten eyalete değişir; ama genel çerçeve şöyle:
- Amerika Birleşik Devletleri: ABD’nin federal dinleme yasası Wiretap Act, elektronik iletişimin kasıtlı olarak ele geçirilmesini suç sayar; istisna, “iletişimin taraflarından birinin önceden rıza vermiş olması” durumudur. Bazı eyaletler herkesin rızasını şart koşar. Ebeveynler ve reşit olmayan çocuklar konusunda Congressional Research Service’in (ABD Kongresi’nin araştırma birimi) bir raporu, “birkaç mahkemenin ‘vekâleten rıza’ istisnasını tanıdığını” belirtiyor. Bazı eyaletler işverenler için kurallar koyar; örneğin New York, çalışanların internet kullanımı izlenmeden önce işe alım sırasında yazılı bildirim yapılmasını şart koşar.
- Birleşik Krallık: Investigatory Powers Act (Soruşturma Yetkileri Yasası), özel bir ağı kontrol eden kişiyi yasadışı dinleme suçundan muaf tutar; ancak iletişimi ele geçirilen kişiler yine de dava açabilir (8. madde) ve işletmeler sistemi kullanan herkesi bilgilendirmek için makul çaba göstermek zorundadır. Birleşik Krallık’ın veri koruma kurumu ICO, işyerinde izlemeye dair 2023 tarihli rehberinde işverenlerden çalışanları “izlemenin niteliği, kapsamı ve nedenleri hakkında” bilgilendirmelerini istiyor.
- Avrupa Birliği: GDPR (Genel Veri Koruma Tüzüğü) tamamen kişisel ya da ev içi faaliyetleri kapsamaz. İşyerinde ise kapsar: AB’nin veri koruma otoriteleri (o dönemki adıyla Article 29 Working Party) 2017 yılında, bu ortamda rızanın geçerli bir hukuki dayanak olmasının “çok düşük bir ihtimal” olduğunu ve her şeyi izlemek yerine web sitelerini engellemenin tercih edilmesi gerektiğini yazdı.
Aile ağında ya da ortak kullanılan bir ağda en basit yol, insanlara ağın sorgulanan sitelerin kaydını tuttuğunu söylemektir. Çocuklar söz konusu olduğunda, görmemeleri gereken şeyleri engelleyen bir filtre çoğu zaman sonradan okuduğunuz bir kayıttan daha çok işe yarar.
Router Geçmişi Nasıl Temizlenir?
Geçmiş tutan router’larda onu silmek için bir düğme de bulunur: ASUS Web History’de Clear, Netgear’da Clear Log, Linksys günlüklerinde Clear. FRITZ!Box’ta All > Delete List olay günlüğünü boşaltır; router’ı yeniden başlatmak da günlüğü temizler. OpenWrt’nin günlüğü ise router yeniden başladığında silinir.
DNS servisleri kayıtları hesabınızda tutar: Onları orada silin ya da saklama süresini kısaltın (NextDNS’te bu süre bir saate kadar iner; Pi-hole ve AdGuard Home’da süreyi ayarlayabilir ya da kaydı kapatabilirsiniz).
Router’ı temizlemek, tarayıcınızın kendi geçmişine ya da internet sağlayıcınızın sakladıklarına dokunmaz. İkisini de Wi-Fi geçmişimi nasıl silebilirim? yazısında anlattık.
Sıkça Sorulan Sorular
Bu soruların cevaplarını bazı insanlar yararlı buldu
Wi-Fi sahibi gizli moddaki gezinti geçmişimi görebilir mi?
Yalnızca alan adlarını görebilir, o da router ya da ağın DNS servisi bunları kaydediyorsa. Gizli mod, geçmişin kendi cihazınızda kalmasını önler; ağdan hiçbir şey gizlemez. Ayrıntılar için: Wi-Fi sahibi ziyaret ettiğim siteleri görebilir mi?
Modemim Google aramalarımı kaydeder mi?
Hayır. Aramalar HTTPS içinde iletilir; bu yüzden router ya da DNS kaydı en fazla bir cihazın google.com'u sorguladığını gösterir, ne arandığını değil.
Router geçmişine telefondan bakabilir miyim?
Evet, router'ınızda bir geçmiş özelliği varsa: Uygulamasını açın (TP-Link Tether ya da Deco, ASUS Router, Netgear Orbi ya da Nighthawk) veya router'ın adresini telefonunuzun tarayıcısına yazın. eero ve Google Nest Wifi uygulamaları site geçmişi göstermez.
Router geçmişi ne kadar geriye gider?
Yalnızca kaydın açıldığı ana kadar. TP-Link Insights son 7 günü kapsar, Netgear'ın günlüğü 256 kayıt tutar; Pi-hole varsayılan olarak 91 gün, NextDNS ise ayarınıza bağlı olarak iki yıla kadar saklar.
İnternet sağlayıcım gezinti geçmişimi görebilir mi?
Şifreli DNS ve VPN kullanmıyorsanız bağlandığınız alan adlarını görebilir; ayrıca bazı ülkeler sağlayıcıların bağlantı kayıtlarını saklamasını zorunlu tutar. Bkz. İnternet sağlayıcıları geçmişimi ne kadar süre saklar?
Birinin Wi-Fi'sini kullanırsam mesajlarımı görebilir mi?
Hayır. iMessage, WhatsApp, Signal ve diğer mesajlaşma uygulamalarının çoğu mesajları şifreler; Wi-Fi sahibi en fazla uygulamanın bağlandığını görür. Bkz. Birinin Wi-Fi'sini kullanırsanız mesajlarınızı görebilir mi?